 وبلاگ معامله در فارکس در ایران
» حملات DDOS
تعریف انکار سرویس (DDOS) تعریف
حمله توزیع شده از سرویس (DDOS) یک تلاش مخرب برای ایجاد یک سرویس آنلاین در دسترس کاربران است ، معمولاً با قطع موقت یا تعلیق خدمات سرور میزبان خود.
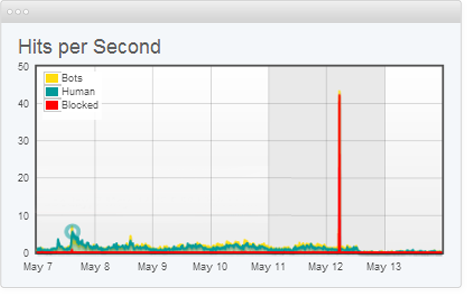
حمله DDOS از دستگاه های به خطر افتاده بی شماری آغاز می شود ، که اغلب در سطح جهانی در آنچه که به عنوان یک بات نت گفته می شود ، توزیع می شود. این متمایز از سایر حملات سرویس (DOS) است ، به این دلیل که از یک دستگاه متصل به اینترنت (یک اتصال شبکه) برای سیل یک هدف با ترافیک مخرب استفاده می کند. این ظرافت دلیل اصلی وجود این دو تعریف ، تا حدودی متفاوت است.
این بخشی از یک سری راهنمای گسترده در مورد [امنیت شبکه] است
"و این نتیجه گیری حزب DDOS ما است: مجله Escapist ، Eve Online ، Minecraft ، League of Legends + 8 درخواست تلفن."توییت شده توسط لولزک - 14 ژوئن 2011 ، ساعت 11:07 بعد از ظهر
به طور گسترده ، حملات DOS و DDOS را می توان به سه نوع تقسیم کرد:
حملات مبتنی بر حجم شامل سیل UDP ، سیل ICMP و سایر سیل های بسته بندی شده است. هدف این حمله اشباع پهنای باند سایت حمله شده است و بزرگی در بیت در ثانیه (BPS) اندازه گیری می شود.
حملات پروتکل شامل سیل های سین ، حملات بسته بندی شده بسته ، پینگ مرگ ، DDOS SMURF و موارد دیگر است. این نوع حمله از منابع سرور واقعی یا تجهیزات ارتباطی میانی مانند فایروال ها و ترازو بار استفاده می کند و در بسته های ثانیه (PPS) اندازه گیری می شود.
حملات لایه برنامه شامل حملات کم و کم ، جاری شدن/ارسال سیل ، حملاتی که آپاچی ، ویندوز یا آسیب پذیری های OpenBSD را هدف قرار می دهد و موارد دیگر است. شامل درخواست های به ظاهر قانونی و معصوم ، هدف از این حملات ، خراب کردن سرور وب است و بزرگی در درخواست های هر ثانیه (RPS) اندازه گیری می شود.
انواع حملات متداول DDOS
برخی از متداول ترین انواع حمله DDOS شامل موارد زیر است:
به طور تعریف ، یک سیل UDP هر حمله DDOS است که با بسته های پروتکل DataGram کاربر (UDP) هدف را سیل می کند. هدف این حمله ، سیل درگاه های تصادفی بر روی یک میزبان از راه دور است. این باعث می شود میزبان به طور مکرر گوش دادن به برنامه در آن درگاه را بررسی کند ، و (در صورت یافتن هیچ برنامه ای) با یک بسته ICMP "مقصد غیرقابل دستیابی" پاسخ دهد. این فرآیند منابع میزبان را SAPS می کند ، که در نهایت می تواند منجر به عدم دسترسی شود.
در اصل با حمله به سیل UDP ، یک سیل ICMP با بسته های ICMP Echo Request (Ping) ، منبع هدف را تحت الشعاع قرار می دهد ، و به طور کلی بسته ها را با سرعت ممکن ارسال می کند بدون اینکه منتظر پاسخ باشد. این نوع حمله می تواند هر دو پهنای باند خروجی و ورودی را مصرف کند ، زیرا سرورهای قربانی اغلب سعی در پاسخگویی با بسته های پاسخ ICMP ECHO دارند و در نتیجه کاهش قابل توجهی در سیستم وجود دارد.
حمله DDOS SYN FLOOD از ضعف شناخته شده در توالی اتصال TCP ("دست زدن به سه طرفه") سوءاستفاده می کند ، که در آن یک درخواست SAN برای شروع اتصال TCP با یک میزبان باید با یک پاسخ SYN-ACK از آن میزبان پاسخ داده شود ، وسپس با پاسخ ACK از طرف درخواست کننده تأیید شد. در یک سناریوی سیل SYN ، درخواست کننده چندین درخواست SYN را ارسال می کند ، اما یا به پاسخ syn-ack میزبان پاسخ نمی دهد ، یا درخواست های SYN را از یک آدرس IP فریب خورده ارسال می کند. در هر صورت ، سیستم میزبان همچنان منتظر تصدیق هر یک از درخواست ها است ، منابع لازم را تا زمانی که نمی توان ارتباط جدیدی برقرار کرد ، و در نهایت منجر به انکار خدمات شود.
حمله پینگ مرگ ("غلاف") شامل مهاجمی است که چندین پینگ ناهنجار یا مخرب را به رایانه ارسال می کند. حداکثر طول بسته یک بسته IP (از جمله هدر) 65. 535 بایت است. با این حال ، لایه پیوند داده معمولاً محدودیت هایی را به حداکثر اندازه قاب - به عنوان مثال 1500 بایت از طریق یک شبکه اترنت نشان می دهد. در این حالت ، یک بسته بزرگ IP در چندین بسته IP (معروف به قطعات) تقسیم می شود ، و میزبان گیرنده قطعات IP را دوباره در بسته کامل قرار می دهد. در یک سناریوی مرگ ، به دنبال دستکاری مخرب محتوای قطعه ، گیرنده با یک بسته IP به پایان می رسد که هنگام جمع آوری دوباره از 65. 535 بایت است. این می تواند بافرهای حافظه اختصاص داده شده برای بسته را سرریز کند و باعث انکار خدمات برای بسته های قانونی شود.
Slowloris یک حمله بسیار هدفمند است و یک سرور وب را قادر می سازد سرور دیگری را از بین ببرد ، بدون اینکه روی سایر خدمات یا پورت ها در شبکه هدف تأثیر بگذارد. Slowloris این کار را با نگه داشتن هرچه بیشتر اتصالات به سرور وب هدف تا حد امکان باز می کند. این کار را با ایجاد اتصالات به سرور هدف انجام می دهد ، اما فقط یک درخواست جزئی ارسال می شود. Slowloris به طور مداوم هدرهای HTTP بیشتری را ارسال می کند ، اما هرگز درخواست را تکمیل نمی کند. سرور هدفمند هر یک از این اتصالات دروغین را باز نگه می دارد. این سرانجام حداکثر استخر اتصال همزمان را سرریز می کند و منجر به انکار ارتباطات اضافی از طرف مشتری های مشروع می شود.
در حملات تقویت NTP ، مرتکب از سرورهای پروتکل زمان شبکه قابل دسترسی به شبکه (NTP) استفاده می کند تا یک سرور هدفمند را با ترافیک UDP غلبه کند. این حمله به عنوان یک حمله تقویت تعریف شده است زیرا نسبت پرس و جو به پاسخ در چنین سناریوهایی بین 1:20 تا 1: 200 یا بیشتر است. این بدان معنی است که هر مهاجمی که لیستی از سرورهای NTP باز را بدست می آورد (به عنوان مثال ، با استفاده از ابزاری مانند Metasploit یا داده های پروژه NTP باز) می تواند به راحتی یک پهنای باند ویرانگر و با حجم بالا DDOS ایجاد کند.
در یک حمله DDOS FLOOD HTTP ، مهاجم از HTTP به ظاهر قانونی استفاده می کند و درخواست های خود را برای حمله به یک سرور وب یا برنامه ارسال می کند. سیل های HTTP از بسته های ناقص ، کلاهبرداری یا تکنیک های بازتاب استفاده نمی کند و برای پایین آمدن سایت یا سرور هدفمند به پهنای باند کمتری نسبت به سایر حملات نیاز دارد. این حمله زمانی مؤثر است که سرور یا برنامه را مجبور کند حداکثر منابع ممکن را در پاسخ به هر درخواست اختصاص دهد.
Imperva سیل گسترده HTTP را کاهش می دهد: 690،000،000 درخواست DDOS از 180،000 IPS Botnets.
حملات DDOS روز صفر
تعریف "صفر روز" شامل همه حملات ناشناخته یا جدید است و از آسیب پذیری هایی که هنوز هیچ پچ منتشر نشده است ، سوء استفاده می کند. این اصطلاح در بین اعضای جامعه هکر مشهور است ، جایی که عمل تجارت آسیب پذیری های صفر روز به یک فعالیت محبوب تبدیل شده است.
انگیزه پشت حملات DDOS
حملات DDOS به سرعت به شایع ترین نوع تهدید سایبری تبدیل می شوند و طبق تحقیقات اخیر بازار در سال گذشته به سرعت در هر دو تعداد و حجم رشد می کنند. این روند به سمت مدت زمان حمله کوتاه تر است ، اما حجم حمله بزرگتر در هر ثانیه.
مهاجمان در درجه اول با انگیزه:
- ایدئولوژی - به اصطلاح "هکتیویست ها" از حملات DDOS به عنوان ابزاری برای هدف قرار دادن وب سایت هایی که از نظر ایدئولوژیکی مخالف هستند استفاده می کنند.
- Feuds Business - مشاغل می توانند از حملات DDOS استفاده کنند تا وب سایت های رقیب را از بین ببرد ، به عنوان مثال ، آنها را از شرکت در یک رویداد مهم مانند دوشنبه سایبر باز دارد.
- کسالت-وندال های سایبری ، a. k. a. ، "اسکریپت-بچه ها" از اسکریپت های پیش نویس برای انجام حملات DDOS استفاده می کنند. عاملان این حملات به طور معمول حوصله دارند ، هکرهایی که به دنبال عجله آدرنالین هستند.
- اخاذی - عاملان از حملات DDOS یا تهدید حملات DDOS به عنوان ابزاری برای اخاذی پول از اهداف خود استفاده می کنند.
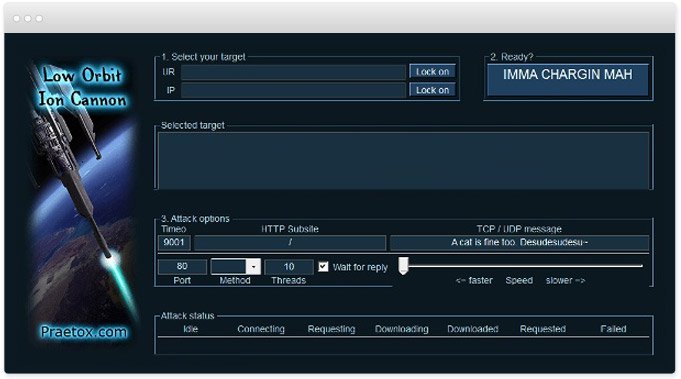
- جنگ سایبری-حملات مجاز DDOS دولت می تواند برای هر دو وب سایت مخالف و زیرساخت های یک کشور دشمن مورد استفاده قرار گیرد. loic (توپ یونی مدار پایین): یک ابزار حمله DOS "سطح ورودی" که برای خرابکاری سایبری استفاده می شود
راه حل های Imperva آسیب DDOS را کاهش می دهد
Imperva یکپارچه و جامع از وب سایت ها در برابر هر سه نوع حملات DDOS محافظت می کند ، و به هر یک از یک ابزار و استراتژی دفاعی منحصر به فرد پرداخته است:
حملات مبتنی بر حجم Imperva با جذب آنها با یک شبکه جهانی مراکز شستشو که در صورت تقاضا ، برای مقابله با حملات DDOS چند گیگابایت ، این حملات را انجام می دهند.
حملات پروتکل Imperva این نوع حمله را با مسدود کردن ترافیک "بد" قبل از رسیدن به سایت کاهش می دهد ، از فناوری شناسایی بازدید کننده استفاده می کند که بین بازدید کنندگان وب سایت مشروع (انسان ، موتورهای جستجو و غیره) و مشتری های خودکار یا مخرب متفاوت است.
Application Layer Attack Imperva حملات لایه برنامه را با نظارت بر رفتار بازدید کنندگان ، مسدود کردن ربات های بد شناخته شده و به چالش کشیدن موجودات مشکوک یا ناشناخته با تست JS ، چالش کوکی و حتی CAPTCHA کاهش می دهد.
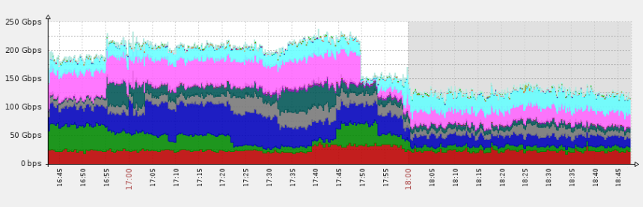
Imperva حمله DDOS 250 گیگابیت در ثانیه را کاهش می دهد - یکی از بزرگترین اینترنت.
در تمام این سناریوها ، Imperva راه حل های حفاظت DDOS خود را در خارج از شبکه شما اعمال می کند ، به این معنی که فقط ترافیک فیلتر شده به میزبان شما می رسد. علاوه بر این ، Imperva یک پایگاه دانش گسترده تهدید DDOS را حفظ می کند ، که شامل روش های حمله جدید و در حال ظهور است. این اطلاعات دائماً به روز شده در کل شبکه ما جمع می شود-شناسایی تهدیدهای جدید هنگام ظهور ، شناسایی کاربران شناخته شده مخرب و استفاده از داروهای در زمان واقعی در تمام وب سایت های تحت حمایت INPORVA.
ببینید که چگونه محافظت از DDOS Imperva می تواند در حملات DDOS به شما کمک کند.
راهنماهای اضافی ما را در مورد موضوعات امنیتی شبکه کلیدی مشاهده کنید
ما به همراه شرکای محتوای خود ، ما در مورد چندین موضوع دیگر که می توانند در هنگام کشف دنیای امنیت شبکه نیز مفید باشند ، راهنماهای عمیق را تألیف کرده ایم که می توانند مفید باشند.